Câmera de segurança pode ser hackeada?
Sim. Uma câmera de segurança conectada pode ser acessada por terceiros quando existem falhas no equipamento, no aplicativo, na conta do usuário, no roteador ou na configuração do acesso remoto. Isso não significa que toda câmera será invadida, mas também não é seguro tratar o risco como impossível.
A proteção depende de várias camadas: escolher um fabricante que publique atualizações, trocar senhas padrão, ativar a verificação em duas etapas, revisar usuários autorizados, manter câmera e roteador atualizados e desativar recursos que não são necessários. Este guia mostra como reduzir os riscos sem transformar a instalação residencial em um projeto complexo de cibersegurança.
Antes de comprar um equipamento conectado, veja também como avaliar uma câmera de segurança Wi-Fi externa considerando sinal, energia, gravação e suporte do fabricante.
Resposta rápida
Uma câmera de segurança pode ser hackeada se o invasor obtiver a senha, explorar uma vulnerabilidade, acessar uma conta compartilhada ou encontrar serviços expostos de forma insegura na internet. A medida mais importante é não depender de uma única proteção. Use senha exclusiva, ative autenticação em dois fatores, mantenha o firmware atualizado, proteja o roteador e remova acessos que não são mais necessários.
Nenhuma configuração oferece risco zero. O objetivo é diminuir a probabilidade de invasão, limitar o que um acesso indevido conseguiria alcançar e perceber rapidamente sinais de atividade anormal.
Índice
Como uma câmera conectada pode ser invadida
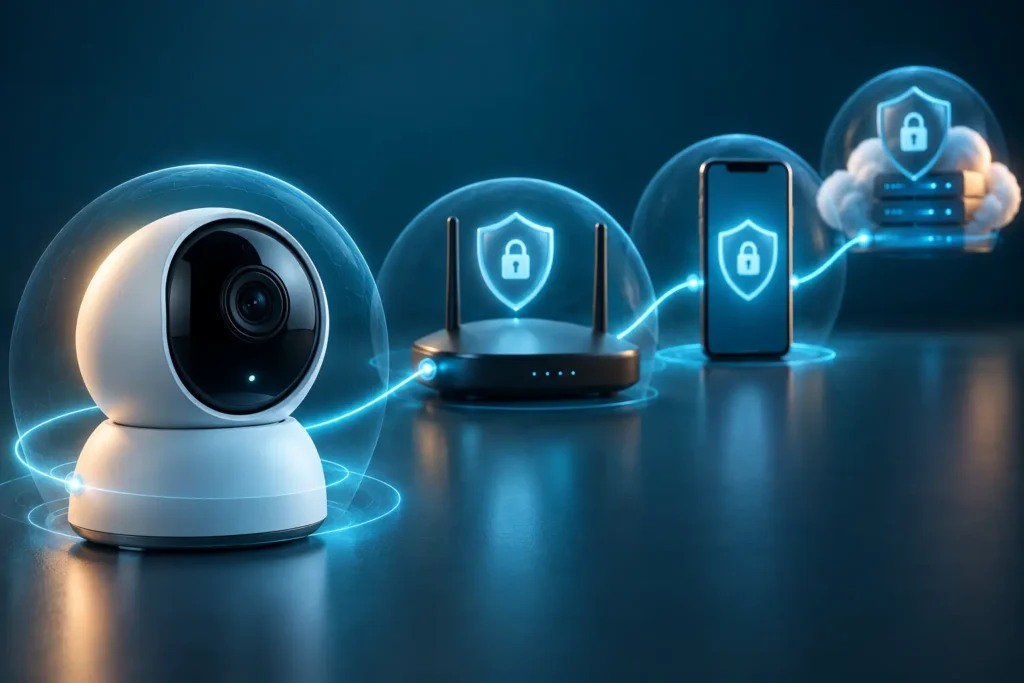
A câmera não funciona isoladamente. Ela normalmente depende de uma conta no aplicativo, da rede Wi-Fi, do roteador, de serviços em nuvem e, em alguns casos, de um gravador. Uma falha ou credencial comprometida em qualquer uma dessas etapas pode abrir caminho para acesso não autorizado.
Senha fraca, repetida ou compartilhada
Senhas curtas, previsíveis ou reutilizadas em outros serviços aumentam o risco. Se o mesmo endereço de e-mail e a mesma senha vazarem em outro site, alguém pode tentar usar essas credenciais no aplicativo da câmera. Compartilhar a conta principal com familiares, prestadores ou instaladores também dificulta saber quem ainda possui acesso.
Firmware desatualizado
Firmware é o software interno do equipamento. Fabricantes podem publicar atualizações para corrigir falhas, melhorar estabilidade ou alterar recursos. Equipamentos abandonados, sem suporte ou sem um processo claro de atualização permanecem mais expostos quando uma vulnerabilidade se torna conhecida.
Roteador e rede Wi-Fi vulneráveis
Uma senha forte no aplicativo não compensa um roteador com senha administrativa padrão, firmware antigo ou criptografia inadequada. Como a câmera trafega pela rede local, a segurança do Wi-Fi e do roteador faz parte do sistema de vigilância.
Acesso remoto configurado sem necessidade
Recursos como encaminhamento manual de portas, serviços antigos e integrações desnecessárias podem ampliar a superfície de exposição. O acesso remoto deve ser habilitado apenas quando houver uma finalidade clara e seguindo o método recomendado pelo fabricante. Evite copiar tutoriais genéricos que mandam abrir portas sem explicar os riscos.
Aplicativo ou conta comprometida
Mesmo sem acesso direto à câmera, quem entra na conta do aplicativo pode visualizar imagens, receber notificações, alterar configurações ou compartilhar o dispositivo. Por isso, a conta que controla a câmera deve receber o mesmo cuidado de uma conta de e-mail ou banco digital.
O artigo sobre como acessar câmera de segurança pelo celular explica como o acesso remoto funciona e quais dependências precisam ser verificadas.
Sinais de que alguém pode ter acessado a câmera
Um comportamento estranho não prova sozinho que houve invasão. Falhas de conexão, atualização automática, defeito mecânico ou configuração incorreta também podem explicar alguns sintomas. Ainda assim, investigue quando perceber:
- dispositivos desconhecidos na lista de usuários ou aparelhos confiáveis;
- notificações de login em horário, local ou aparelho que você não reconhece;
- senha, e-mail, gravação ou detecção alterados sem autorização;
- câmera motorizada mudando de posição sem comando programado;
- microfone, alto-falante, LED ou sirene acionados inesperadamente;
- gravações ausentes, cartão formatado ou configurações restauradas;
- aumento anormal do tráfego de dados ou desconexões recorrentes.
Antes de concluir que houve invasão, registre horários, tire capturas das telas de atividade e verifique se outro usuário autorizado realizou a alteração. Se o comportamento persistir, trate o caso como incidente e siga as medidas emergenciais apresentadas adiante.
Como proteger a câmera de segurança
1. Troque todas as senhas padrão
Altere a senha administrativa da câmera, do DVR ou NVR, do aplicativo e do roteador. Cada serviço deve ter uma senha própria. Prefira uma frase longa ou uma combinação aleatória armazenada em gerenciador de senhas. Não use nome, endereço, telefone, data de nascimento ou sequências simples.
2. Ative a autenticação em dois fatores
Quando disponível, a autenticação em dois fatores exige uma segunda verificação ao entrar por um novo dispositivo. A TP-Link, por exemplo, orienta ativar a verificação em duas etapas no aplicativo Tapo e revisar periodicamente a lista de dispositivos confiáveis. Esse recurso reduz o dano causado pelo vazamento isolado da senha, embora não substitua os demais cuidados.
Consulte o procedimento oficial da TP-Link para ativar a verificação em duas etapas no aplicativo Tapo.
3. Atualize câmera, gravador, aplicativo e roteador
Consulte o aplicativo e o site oficial do fabricante. Atualize apenas pelos canais indicados e nunca desligue o equipamento durante o processo. Antes da compra, verifique se o fabricante ainda oferece suporte ao modelo e se existe histórico visível de atualizações.
4. Proteja a rede Wi-Fi
Use WPA2 ou WPA3 quando compatível, troque a senha administrativa do roteador e mantenha seu firmware atualizado. Desative WPS se ele não for necessário. Em instalações com vários dispositivos conectados, uma rede separada para equipamentos de automação e câmeras ajuda a limitar o acesso à rede principal, desde que seja configurada corretamente.
A cartilha do CERT.br sobre segurança da rede doméstica recomenda manter o firmware do roteador atualizado, trocar a senha de administração e usar criptografia forte no Wi-Fi.
5. Revise usuários e compartilhamentos
Crie usuários individuais quando o sistema permitir e conceda apenas as permissões necessárias. Não entregue a senha principal ao instalador. Depois do serviço, confira usuários cadastrados, dispositivos confiáveis e compartilhamentos ativos. Remova imediatamente acessos de moradores, funcionários ou prestadores que não precisam mais visualizar o sistema.
6. Evite abrir portas sem compreender a configuração
Muitos aplicativos atuais utilizam serviços próprios para conexão remota e não exigem encaminhamento manual de portas. Se um projeto realmente precisar de VPN, IP público, DDNS ou portas expostas, a configuração deve ser feita por profissional qualificado, com documentação e restrição de acesso. A conveniência não deve eliminar controles básicos.
7. Proteja também as gravações
Uma conta segura não impede que alguém remova fisicamente um cartão de memória ou um gravador mal posicionado. Proteja o equipamento, limite usuários com permissão para apagar arquivos e verifique se a sobrescrita está configurada. Para eventos importantes, exporte rapidamente uma cópia e armazene-a em local seguro.
O posicionamento também influencia a proteção física. Consulte o guia sobre onde instalar câmeras de segurança antes de definir câmeras, gravadores e passagens de cabo.
Checklist de segurança após a instalação
- Todas as senhas padrão foram substituídas por senhas exclusivas.
- A autenticação em dois fatores está ativa, quando disponível.
- O e-mail de recuperação da conta está correto e protegido.
- Câmera, gravador, aplicativo e roteador estão atualizados.
- Usuários e dispositivos confiáveis foram revisados.
- O instalador não manteve acesso administrativo sem autorização.
- WPS e recursos remotos desnecessários estão desativados.
- Não há portas abertas apenas porque um tutorial genérico recomendou.
- A rede Wi-Fi usa WPA2 ou WPA3 e senha forte.
- Gravações importantes podem ser exportadas e preservadas.
- O proprietário sabe como restaurar o equipamento e contatar o suporte.
O que fazer se suspeitar de invasão
Se houver indícios consistentes de acesso indevido, não se limite a trocar apenas uma senha. O invasor pode continuar conectado por uma sessão já autorizada ou por outra conta cadastrada.
- Desconecte temporariamente a câmera da internet se houver risco à privacidade, preservando o equipamento e as evidências.
- Troque primeiro a senha do e-mail associado e depois as senhas do aplicativo, da câmera, do gravador e do roteador.
- Encerre sessões abertas e remova dispositivos, usuários e compartilhamentos desconhecidos.
- Atualize o firmware pelos canais oficiais do fabricante.
- Revise encaminhamento de portas, DDNS, integrações e regras de acesso remoto.
- Exporte registros de login, capturas e gravações relevantes antes de restaurar o equipamento.
- Se necessário, faça a restauração de fábrica e configure novamente, sem reutilizar senhas antigas.
- Contate o suporte do fabricante e, em caso de crime ou exposição de imagens, procure orientação das autoridades competentes.
Evite publicar gravações, rostos ou dados pessoais para pedir ajuda em grupos abertos. Ao buscar suporte, compartilhe somente o necessário e oculte endereços IP públicos, códigos de recuperação, QR codes, números de série e credenciais.
Câmera Wi-Fi é menos segura que sistema cabeado
Não é correto afirmar que toda câmera Wi-Fi é insegura e todo sistema cabeado é seguro. Um sistema cabeado pode ter senha fraca, firmware antigo, portas expostas ou usuários indevidos. Uma câmera Wi-Fi bem mantida pode utilizar criptografia, autenticação em dois fatores e atualizações frequentes.
A diferença é que o Wi-Fi adiciona dependência da rede sem fio e, muitas vezes, de uma conta em nuvem. Já DVRs e NVRs centralizam câmeras e gravações, mas também exigem proteção. A escolha deve considerar quantidade de pontos, criticidade, necessidade de acesso remoto e capacidade de manutenção.
Para entender a função dos gravadores, veja a comparação entre DVR ou NVR.
| Camada | Risco comum | Proteção recomendada |
| Conta | Senha vazada ou compartilhada | Senha exclusiva, 2FA e revisão de sessões |
| Câmera ou gravador | Firmware antigo ou senha padrão | Atualização oficial e credenciais próprias |
| Roteador | Admin padrão, WPS ou firmware antigo | Trocar senha, atualizar e usar WPA2/WPA3 |
| Acesso remoto | Portas e serviços expostos | Usar método oficial ou projeto com VPN |
| Gravações | Exclusão, furto ou cartão removido | Controle de usuários, proteção física e cópia |
Perguntas frequentes
Alguém consegue ver minha câmera pelo celular
Sim, se obtiver acesso à conta, às credenciais ou a uma configuração remota vulnerável. Por isso, revise sessões, dispositivos confiáveis e usuários compartilhados, além de ativar a autenticação em dois fatores.
Trocar a senha resolve uma invasão
É uma medida necessária, mas pode não ser suficiente. Também encerre sessões, remova usuários desconhecidos, atualize os equipamentos e revise o roteador e o acesso remoto.
O instalador pode continuar vendo as câmeras
Tecnicamente, isso pode acontecer se ele mantiver a senha ou uma conta autorizada. O sistema deve ser entregue com credenciais sob controle do proprietário, e qualquer acesso de suporte precisa ser autorizado e removido ao final.
Câmera sem internet pode ser hackeada
Sem acesso à internet, diminui o risco de invasão remota, mas ainda existem riscos locais e físicos. Alguém com acesso à rede, ao cartão, ao gravador ou ao equipamento pode visualizar, apagar ou alterar dados.
Antivírus protege câmera de segurança
Normalmente não se instala antivírus comum em uma câmera. A proteção depende de firmware atualizado, configuração segura, rede protegida, fabricante confiável e controle de usuários.
Preciso trocar a senha periodicamente
Troque imediatamente senhas padrão, repetidas, compartilhadas ou suspeitas de vazamento. Trocas frequentes e previsíveis podem piorar a qualidade da senha; é mais importante usar uma credencial longa e exclusiva, protegida por 2FA, e alterá-la quando houver motivo.
Para detalhes sobre armazenamento local e acesso remoto, consulte também se a câmera de segurança grava sem internet.
Conclusão
Uma câmera de segurança pode ser hackeada, mas o risco não depende apenas de ela usar Wi-Fi. Senhas, conta, aplicativo, firmware, roteador, acesso remoto e usuários formam uma cadeia. Se uma dessas partes estiver vulnerável, todo o sistema pode ser afetado.
Comece pelo básico bem executado: senha exclusiva, autenticação em dois fatores, atualizações oficiais, roteador protegido e revisão periódica de acessos. Para instalações críticas ou com muitas câmeras, documente a configuração e procure suporte técnico qualificado.
A segurança precisa continuar depois da instalação. Testar gravações, revisar usuários e acompanhar atualizações é parte da manutenção do sistema, não uma tarefa opcional.
1 Comentário